Mitigasi Perang Siber Menjadi Kunci Ketahanan Dunia Usaha
Ketahanan bisnis ke depan tidak cukup hanya ditopang oleh kekuatan finansial, kualitas produk, dan strategi pemasaran, tapi juga kemampuan perusahaan melindungi sistem informasi, data, serta infrastruktur operasionalnya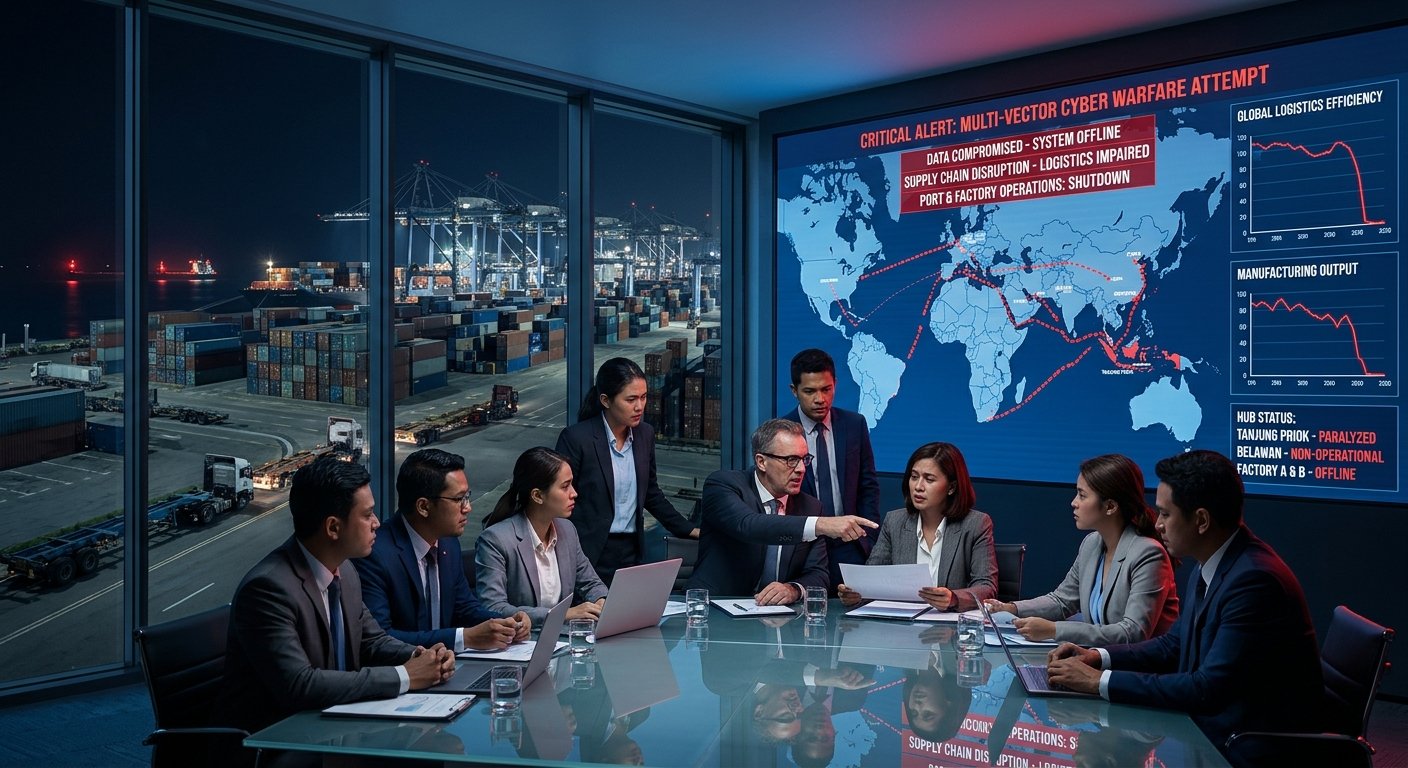
FOTO: Ilustrasi AI
Jakarta, InvestorDailyOnline.com - Ancaman perang siber (cyber warfare) kini tidak lagi sebatas persoalan keamanan negara atau gangguan teknis teknologi informasi. Bagi dunia usaha, serangan siber telah menjadi risiko strategis yang dapat melumpuhkan operasional, mengganggu rantai pasok, membocorkan rahasia dagang, hingga mengancam keberlangsungan bisnis.
Founder SyaREA World, Syamsul Safin dalam siaran persnya di Jakarta mengatakan, pentingnya membangun kesadaran pelaku usaha terhadap perubahan lanskap ancaman digital, terutama pada Era Kecedasan Buatan (artificial intelligent) ini.
”Ketahanan bisnis ke depan tidak cukup hanya ditopang oleh kekuatan finansial, kualitas produk, dan strategi pemasaran, tetapi juga kemampuan perusahaan melindungi sistem informasi, data, serta infrastruktur operasionalnya,”ujarnya.
Hal senada juga disampaikan Rektor Institut Teknologi Indonesia (ITI) sekaligus Guru Besar Sistem Informasi Manajemen UIN Syarif Hidayatullah Jakarta, Syopiansyah Jaya Putra menuturkan, transformasi digital telah membuat berbagai fungsi bisnis saling terhubung. Sistem penjualan, pembayaran, persediaan, logistik, hingga aplikasi mitra kini menjadi bagian dari satu ekosistem operasional.
Keterhubungan tersebut memang meningkatkan efisiensi, namun di sisi lain juga membuka peluang gangguan yang berdampak berantai. Celah pada akun administrator, koneksi antaraplikasi, maupun akses vendor dapat menjadi pintu masuk serangan yang menjalar ke berbagai layanan perusahaan.
Menurut Syopiansyah, ketahanan siber bukan semata-mata tanggung jawab divisi teknologi informasi. Direksi harus mengambil peran dalam menentukan layanan bisnis yang paling kritis, menetapkan batas toleransi gangguan, memperjelas kewenangan ketika terjadi insiden, serta memastikan prosedur pemulihan benar-benar teruji,“Keamanan harus menjadi bagian dari perencanaan inovasi sejak awal (security by design), bukan ditambahkan setelah aplikasi atau layanan diluncurkan,”tandasnya.
Untuk kepentingan tersebut, dirinya merekomendasikan, tiga langkah dasar bagi perusahaan. Yang pertama, mengenali dan melindungi aset digital, lalu memantau serta merespons anomali, dan memastikan kemampuan pemulihan melalui pengujian pencadangan data serta simulasi insiden secara berkala. Sementara Wawan Hari Purwanto, akademisi sekaligus pakar intelijen dan keamanan nasional mengingatkan bahwa dinamika geopolitik global telah memperluas medan konflik ke ruang digital.
Disampaikannya, persaingan antarnegara, spionase industri, pencurian kekayaan intelektual, hingga serangan terhadap infrastruktur energi dan keuangan dapat membawa konsekuensi langsung bagi sektor privat. Wawan, Gubernur Sekolah Tinggi Intelejen Negara ini, memaparkan bahwa Badan Siber dan Sandi Negara (BSSN) mencatat sekitar 5,5 miliar anomali trafik ancaman siber sepanjang 2025. Sementara pemantauan FortiGuard Labs pada November 2026 menunjukkan tingginya aktivitas serangan yang menyasar Indonesia, termasuk sektor perbankan, keuangan, dan asuransi.
Menurut pengajar di berbagai institusi pendidikan intelijen ini, perusahaan perlu mengubah pendekatan pertahanan dari sekadar bereaksi setelah serangan terjadi menjadi deteksi dini melalui pemantauan anomali, intelijen ancaman, dan pertukaran informasi antarpelaku industri.
“Pertahanan negara tidak lagi bisa dipisahkan dari keamanan bisnis. Pemerintah tidak bisa bekerja sendirian, dan sektor swasta pun tidak akan sanggup menghadapi aktor negara sendirian,” tegas Deputi VII Badan Intelijen Negara (BIN) tersebut.
Risiko Siber Juga Risiko Hukum dan Investasi
Dari perspektif hukum,Bambang Pratama, akademisi Business Law Department Universitas Bina Nusantara, menyoroti bahwa kebocoran data bukan hanya persoalan reputasi, tetapi juga dapat menimbulkan konsekuensi hukum bagi perusahaan.
Disampaikan Bambang, pentingnya kepatuhan terhadap UU Informasi dan Transaksi Elektronik (UU ITE) serta UU Pelindungan Data Pribadi (UU PDP). Kewajiban perusahaan mencakup seluruh siklus pemrosesan data, mulai dari pengumpulan, penggunaan, penyimpanan, pengiriman, hingga penghapusan.
Perusahaan juga perlu membangun tata kelola data (data governance) yang mencakup penilaian risiko, pengamanan sistem, pembatasan akses, dokumentasi pemrosesan, serta mekanisme pemberitahuan apabila terjadi kebocoran data sesuai ketentuan peraturan perundang-undangan.
- Share: